Bảo mật tài khoản quản trị khóa điện tử: Quy trình cấp, thu quyền và xóa dữ liệu an toàn
Mục lục bài viết
Bảo mật tài khoản quản trị khóa điện tử: Quy trình cấp, thu quyền và xóa dữ liệu an toàn
Quản trị tài khoản trên khóa điện tử không dừng ở việc đặt một mã PIN rồi để đó, mà là một chuỗi thao tác liên tục: cấp quyền cho người mới, giám sát ai đang có quyền mở cửa, và thu hồi dứt điểm khi thành viên thay đổi, người thuê trả nhà hoặc điện thoại bị mất. Với các dòng khóa hỗ trợ khuôn mặt, vân tay, thẻ, mã số và kết nối Wi-Fi/Bluetooth như Eda Lock E9, Eda Lock E10 hay các mẫu cao cấp hơn, phần cứng chỉ là một nửa câu chuyện an ninh; nửa còn lại nằm ở cách chủ nhà quản lý tài khoản quản trị. Bài viết dưới đây trình bày quy trình đó theo từng bước, kèm những điểm cần kiểm tra trước khi bàn giao và các giới hạn chưa thể xác minh từ dữ liệu hiện có.
Nguyên tắc phân quyền quản trị và người dùng thường
Mọi khóa điện tử có ứng dụng đi kèm đều tồn tại ít nhất hai tầng quyền: quyền quản trị (admin) được cấu hình thiết bị, thêm hoặc xóa người dùng, đổi thông số hệ thống; và quyền người dùng thường chỉ mở cửa bằng phương thức đã được đăng ký. Nhầm lẫn giữa hai tầng này là nguồn gốc của phần lớn sự cố an ninh trong gia đình nhiều thế hệ hoặc nhà cho thuê. Nếu mọi thành viên đều giữ tài khoản admin, bất kỳ ai cũng có thể xóa dấu vân tay của người khác, thêm khuôn mặt lạ hoặc đổi mã quản trị mà chủ nhà không hay biết.
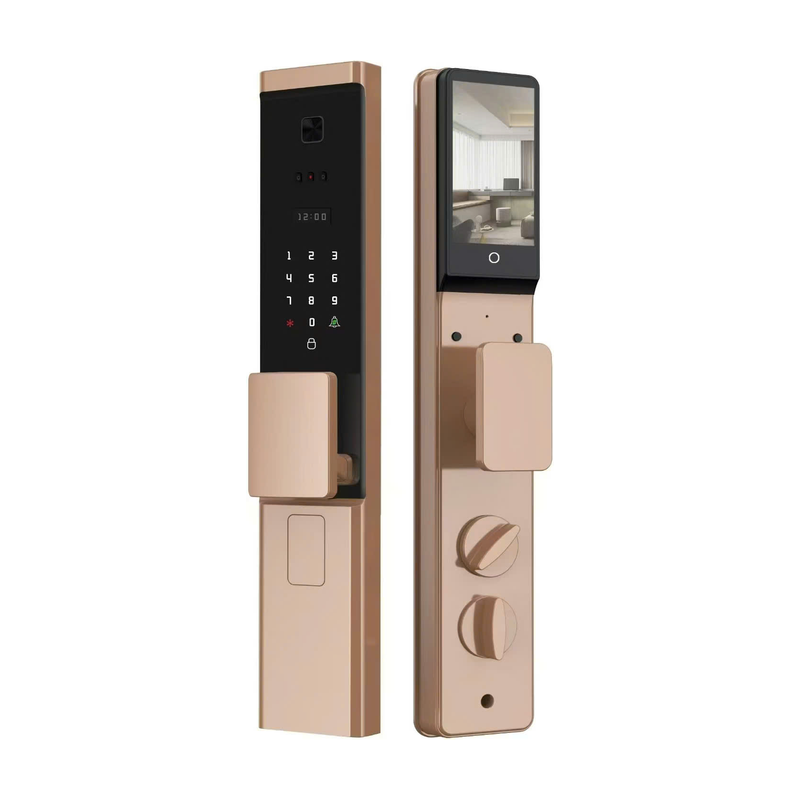
Nguyên tắc đầu tiên là tách biệt rõ ai được cấu hình và ai chỉ được mở cửa. Trên Eda Lock E9, danh sách phương thức mở khóa gồm khuôn mặt, vân tay, thẻ, mã và chìa cơ, kèm Bluetooth và Wi-Fi cho phép điều khiển theo cấu hình. Mỗi phương thức trong danh sách đó cần gắn với một danh tính cụ thể trong ứng dụng, không nên đăng ký chung một mã PIN cho cả nhà hay dùng chung một vân tay "dự phòng" không rõ chủ. Khi mỗi người có một hồ sơ riêng, việc thu hồi quyền sau này chỉ là xóa đúng hồ sơ đó thay vì phải đăng ký lại toàn bộ hệ thống.
Nguyên tắc thứ hai là mã quản trị mặc định phải được đổi ngay trong lần cài đặt đầu tiên. Tài liệu kỹ thuật chung về khóa điện tử nhấn mạnh thao tác thêm, xóa người dùng cần quyền admin và cần kiểm tra lại danh sách sau khi xóa, nhưng không cung cấp mã mặc định hay trình tự nút bấm cho từng model cụ thể. Vì vậy, với Eda Lock E9, Eda Lock E10 hay bất kỳ mẫu nào khác, người dùng nên đối chiếu hướng dẫn của nhà sản xuất đi kèm hộp sản phẩm thay vì áp dụng một công thức chung. Đây là phạm vi chưa được xác minh trong bài và cần kiểm tra trực tiếp trên thiết bị.
Quy trình thêm, xác thực và xóa dữ liệu sinh trắc học
Sinh trắc học có một đặc điểm khác mã PIN: không thể thay đổi như mật khẩu, nên quy trình đăng ký phải chặt ngay từ đầu. Khi thêm vân tay hoặc khuôn mặt cho người mới, yêu cầu bắt buộc là người đó phải có mặt trực tiếp và thao tác đăng ký phải được thực hiện bởi tài khoản admin. Không nên đăng ký thay, không nên dùng ảnh chụp hay mẫu vân tay sao chép, và không nên đặt tên hồ sơ chung chung kiểu "khách" hay "người nhà" vì sau này sẽ không ai nhớ đó là ai.
Với Khóa cửa Eda Lock E9, ứng dụng đi kèm cho phép quản lý danh sách người dùng theo từng phương thức. Quy trình an toàn gồm bốn bước: tạo hồ sơ tên người dùng, chọn phương thức sẽ đăng ký, thực hiện đăng ký với sự có mặt của người đó, và đánh dấu quyền tương ứng (chỉ mở cửa hay được phép cấu hình thêm). Bước thứ tư thường bị bỏ qua nhưng lại quyết định việc người dùng có thể tự thêm người khác vào hệ thống hay không.
Xóa dữ liệu sinh trắc học cần thận trọng hơn thêm, vì thao tác này không thể hoàn tác. Sau khi xóa một vân tay hay khuôn mặt, cần mở lại danh sách người dùng để kiểm tra còn đúng những hồ sơ mong muốn, đồng thời thử mở cửa bằng phương thức vừa xóa để chắc chắn dữ liệu đã bị gỡ khỏi bộ nhớ khóa chứ không chỉ ẩn khỏi giao diện ứng dụng. Giới hạn số lượng người dùng tối đa theo từng model chưa có trong dữ liệu được cấp, nên nếu gia đình đông người hoặc cho thuê nhiều phòng, cần hỏi nhà bán trước khi chọn mẫu.
Thu hồi quyền truy cập khi chuyển nhượng, thay người thuê hoặc mất điện thoại
Đây là tình huống rủi ro nhất và cũng ít được chuẩn bị nhất. Khi bán nhà, cho thuê lại hoặc chuyển giao quyền quản lý, người dùng cũ thường chỉ giao chìa khóa và rời đi, trong khi tài khoản ứng dụng vẫn còn liên kết với thiết bị. Hệ quả là chủ mới không thể thêm người dùng vì thiết bị đang thuộc một tài khoản khác, hoặc tệ hơn, người cũ vẫn mở được cửa từ xa nếu còn quyền.
Quy trình đúng gồm hai lớp. Lớp phần mềm: gỡ thiết bị khỏi tài khoản cũ ngay trên ứng dụng trước khi bàn giao, sau đó đăng nhập bằng tài khoản mới và thêm lại thiết bị. Lớp phần cứng: nếu không truy cập được tài khoản cũ vì mất email, mất số điện thoại hoặc quên mật khẩu, cần đưa khóa về cài đặt gốc bằng thao tác reset trên thân khóa. Vị trí nút reset và trình tự thao tác trên Eda Lock E9 hay Eda Lock E10 chưa được xác minh trong dữ liệu hiện có, nên đây là bước cần đối chiếu hướng dẫn hãng hoặc nhờ kỹ thuật viên thực hiện. Cần phân biệt rõ reset phần mềm trong ứng dụng với reset phần cứng trên khóa: hai thao tác này xử lý hai tầng dữ liệu khác nhau và không thay thế nhau.
Với các mẫu phân khúc cao hơn như Bosch FU8 Plus, danh sách phương thức mở khóa gồm nhận diện khuôn mặt 3D, tĩnh mạch lòng bàn tay, vân tay, mã số, thẻ từ, chìa cơ và ứng dụng điện thoại. Càng nhiều phương thức thì càng cần quy trình thu hồi có hệ thống, vì mỗi phương thức là một điểm truy cập riêng. Khi bàn giao, phải xóa lần lượt từng phương thức của người cũ chứ không chỉ xóa hồ sơ tên. Dữ liệu được cấp không nêu số lượng tài khoản tối đa hay khả năng phân quyền nhiều cấp của mẫu này, nên các nhận định về quản trị nâng cao chỉ mang tính định hướng, chưa phải thông số đã xác minh.
Cảnh báo pin yếu, nguồn dự phòng và rủi ro phụ thuộc ứng dụng
Một hệ thống khóa thông minh chỉ an toàn khi vẫn mở được trong tình huống xấu nhất. Pin yếu là tình huống phổ biến nhất và cũng dễ chủ quan nhất. Nguyên tắc chung từ tài liệu kỹ thuật là cổng cấp điện khẩn cấp giúp khóa hoạt động khi pin cạn, nhưng cổng đó không mặc nhiên sạc lại pin bên trong khóa. Nói cách khác, cắm nguồn dự phòng để mở cửa một lần không đồng nghĩa với việc khóa đã được nạp đầy; sau đó vẫn phải thay hoặc sạc pin theo đúng loại mà nhà sản xuất quy định. Loại pin, điện áp và số viên pin khác nhau giữa các model, nên không thể áp dụng một công thức chung.
Khóa cửa Eda Lock E10 là ví dụ về dòng có nhiều phương thức mở khóa gồm khuôn mặt, vân tay, thẻ, mã, chìa cơ và Wi-Fi. Với cấu hình như vậy, người dùng nên theo dõi cảnh báo pin qua ứng dụng, qua màn hình hoặc tín hiệu âm thanh trên khóa, và đặt lịch kiểm tra pin định kỳ thay vì chờ đến khi khóa báo yếu. Chìa cơ dự phòng, nếu model có trang bị, phải được cất ở nơi an toàn bên ngoài cửa — không để trong nhà, không để trong hộp thư không khóa, và không giao cho người không thuộc diện quản lý.
Rủi ro thứ hai là phụ thuộc ứng dụng. Ứng dụng có thể mất kết nối khi mạng yếu, dịch vụ đám mây gặp sự cố, phiên bản hệ điều hành điện thoại không còn tương thích, hoặc quyền thông báo bị tắt khiến cảnh báo không đến kịp thời. Tài liệu kỹ thuật cũng lưu ý rằng khả năng điều khiển từ xa, mở gần qua Bluetooth, cấp mã và đọc nhật ký là những khả năng riêng biệt cần xác minh theo từng model, không suy ra lẫn nhau. Vì vậy, kế hoạch an ninh gia đình nên luôn có ít nhất một phương thức mở cửa không phụ thuộc vào ứng dụng, chẳng hạn mã PIN hoặc chìa cơ, và người quản lý phải biết dùng phương thức đó.
Checklist bàn giao và bảo trì tài khoản định kỳ
Một danh sách kiểm tra ngắn giúp tránh bỏ sót bước quan trọng khi bàn giao nhà, đổi người quản lý hoặc đơn giản là rà soát lại hệ thống mỗi năm một lần. Dưới đây là các mục nên xử lý theo thứ tự:
- Xóa toàn bộ người dùng cũ khỏi ứng dụng, kể cả hồ sơ dự phòng không rõ tên, và kiểm tra lại danh sách sau khi xóa.
- Đổi mã quản trị và mã PIN mặc định ngay trong lần đăng nhập đầu tiên của người quản lý mới; không dùng lại mã cũ dù chỉ để thử.
- Cập nhật firmware khóa và phiên bản ứng dụng lên bản mới nhất mà hãng hỗ trợ cho đúng model đang dùng.
- Thử mở khóa bằng chìa cơ dự phòng và cổng cấp điện khẩn cấp để chắc chắn cả hai hoạt động trước khi cần đến thật.
- Ghi lại thông tin bàn giao gồm tên ứng dụng, email đăng nhập, khu vực tài khoản và người giữ quyền admin, để người quản lý kế tiếp không phải đoán.
- Rà soát định kỳ sáu tháng một lần danh sách người dùng, tình trạng pin và nhật ký mở cửa nếu ứng dụng hỗ trợ hiển thị.
Bảng dưới đây tóm tắt cách phân loại thao tác theo mức độ rủi ro, giúp quyết định ai được làm gì:
| Thao tác | Ai được thực hiện | Mức rủi ro |
|---|---|---|
| Mở cửa bằng phương thức đã đăng ký | Mọi người dùng thường | Thấp |
| Thêm người dùng mới | Chỉ tài khoản admin | Trung bình |
| Xóa sinh trắc học, đổi mã quản trị | Chỉ tài khoản admin | Cao |
| Gỡ thiết bị khỏi tài khoản, reset cài đặt gốc | Chủ sở hữu hoặc kỹ thuật viên | Rất cao |
Cần lưu ý rằng một số mẫu khóa có màn hình quan sát hoặc camera, nhưng theo tài liệu kỹ thuật, camera quan sát, màn hình trong và bộ nhận diện khuôn mặt là các chức năng khác nhau và phải được xác minh theo đúng model. Danh mục công nghệ của hãng không chứng minh mọi sản phẩm đều có camera, đàm thoại hay lưu video. Vì vậy, khi đánh giá rủi ro quyền riêng tư của một thiết bị cụ thể, nên kiểm tra tài liệu của chính model đó thay vì dựa vào tên dòng sản phẩm.
Kết luận
An ninh của khóa điện tử bền vững không nhờ một tính năng phần cứng đơn lẻ mà nhờ thói quen kiểm tra danh sách quyền định kỳ, nắm rõ quy trình khẩn cấp khi mất thiết bị và luôn giữ một phương thức mở cửa không phụ thuộc vào ứng dụng.