Chuyển quyền quản lý khóa điện tử giữa hai thành viên gia đình: kiểm tra phân quyền ứng dụng, phương thức xác thực và kết nối
Mục lục bài viết
Chuyển quyền quản lý khóa điện tử giữa hai thành viên gia đình: kiểm tra phân quyền ứng dụng, phương thức xác thực và kết nối
Khi bàn giao quyền quản lý khóa điện tử giữa hai thành viên trong nhà, vấn đề không nằm ở thao tác bấm nút mà ở ba lớp tách biệt: quyền tài khoản trên ứng dụng, dữ liệu xác thực lưu cục bộ trên khóa và đường kết nối dùng để điều khiển. Chuyển tài khoản chủ sở hữu không tự động xóa vân tay, mã số hay thẻ đã đăng ký, cũng không đảm bảo cổng Wi-Fi vẫn ghép đúng tài khoản mới. Bài này đi theo trình tự kiểm tra từng lớp, chỉ rõ dữ kiện nào đã có căn cứ theo model và dữ kiện nào cần đối chiếu trên thiết bị thực tế trước khi coi việc bàn giao là hoàn tất.
Xác định đúng lớp quyền trước khi chạm vào ứng dụng
Ba khái niệm thường bị gộp làm một trong thực tế vận hành. Quyền sở hữu thiết bị là quan hệ giữa khóa với tài khoản gốc đã kích hoạt; quyền quản trị ứng dụng là khả năng thêm, xóa thành viên và cấu hình chức năng; quyền mở cửa thông thường chỉ cho phép xác thực để mở mà không đụng tới cấu hình. Một thành viên có thể mở cửa hàng ngày nhưng không có quyền gỡ vân tay của người khác, và ngược lại. Việc chuyển vai trò quản lý chỉ có ý nghĩa khi xác định rõ đang chuyển lớp nào trong ba lớp trên.
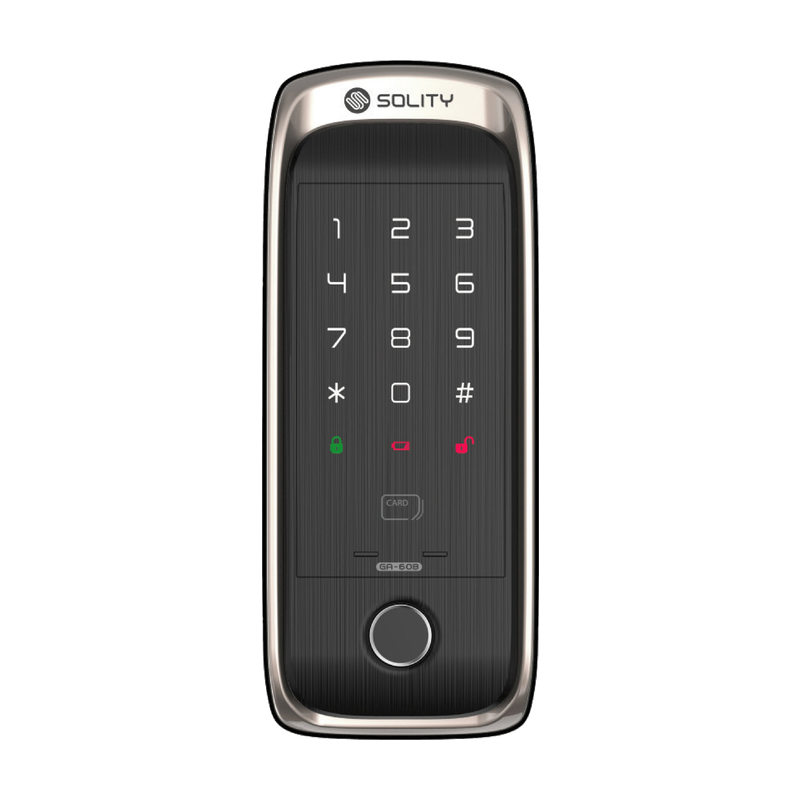
Các mô hình phân cấp kiểu Owner/Admin/Member không phải chuẩn chung áp dụng cho mọi hãng, mọi ứng dụng hay mọi phiên bản firmware. Tên gọi, số cấp quyền và giới hạn thao tác của từng cấp phải đọc trực tiếp trong ứng dụng đang cài trên máy, đúng phiên bản. Hồ sơ của Khóa cửa Solity GA-60B ghi các phương thức mở gồm vân tay, mã số, thẻ từ và Bluetooth, phù hợp cửa gỗ và cửa thép chống cháy, nhưng không mô tả quy trình thêm, xóa hay chuyển quyền thành viên. Vì vậy không thể lấy tên model làm căn cứ khẳng định khóa có bao nhiêu cấp quản trị.
Bước kiểm tra thực tế trước khi chuyển: mở danh sách thành viên trong ứng dụng, ghi lại ai đang ở cấp nào, ai đang giữ quyền thêm/xóa thiết bị. Nếu ứng dụng không hiển thị rõ cấp quyền, ghi nhận đây là điểm chưa xác định thay vì giả định theo thói quen dùng các ứng dụng khác.
Phương thức xác thực cục bộ không đi theo tài khoản ứng dụng
Vân tay, mã số và thẻ từ thường được đăng ký và lưu trên bộ xử lý của khóa, không nằm trong tài khoản đám mây. Hệ quả kỹ thuật: đổi tài khoản quản trị trên ứng dụng không tự chứng minh dữ liệu xác thực cục bộ bị xóa, giữ nguyên hay được kế thừa. Muốn biết, phải mở danh sách phương thức trên khóa hoặc trong mục quản lý người dùng của ứng dụng sau khi đổi quyền, rồi đối chiếu từng mục còn hiển thị.
Cấu hình xác thực khác nhau giữa các model, nên khi bàn giao phải kiểm tra đúng thiết bị đang lắp. Khóa cửa điện tử vân tay Solity GG-33B ghi vân tay và mã số, phù hợp cửa kính cường lực không khung. Solity GM-5500K ghi mã số, thẻ từ và chìa cơ dự phòng, không có vân tay. Sự khác biệt này quyết định danh sách cần rà sau bàn giao: với GG-33B là vân tay và mã số; với GM-5500K là mã số, thẻ từ và chìa cơ. Một quy trình chuyển quyền viết chung cho mọi khóa sẽ bỏ sót đúng lớp dữ liệu cần xóa.
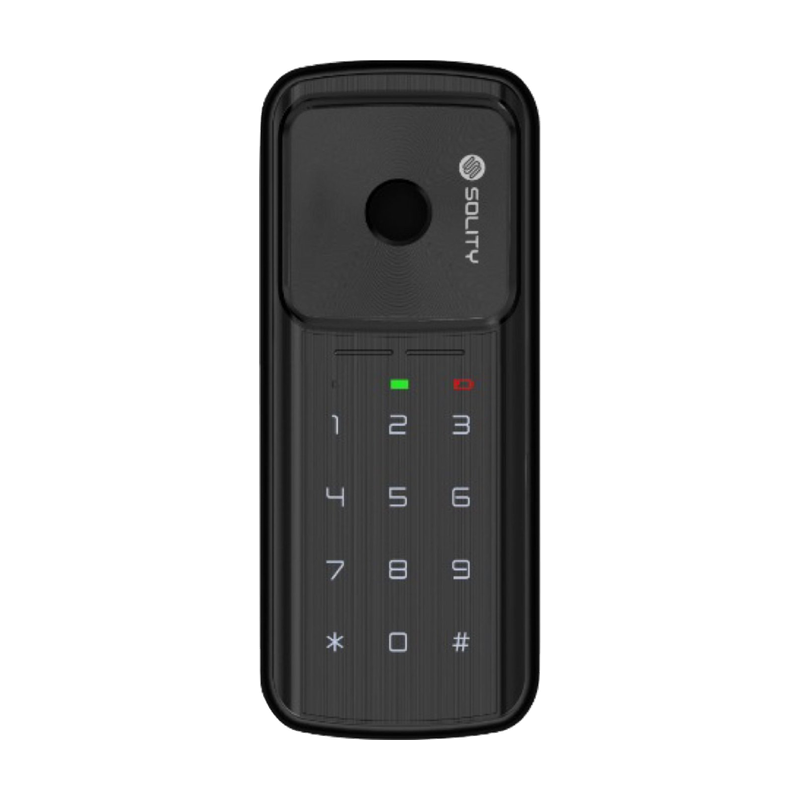
Với Solity GG-33B, sau khi đổi tài khoản cần kiểm tra riêng: danh sách vân tay còn bao nhiêu mục, mã số nào còn hiệu lực, ai đang giữ quyền đăng ký thêm. Với Solity GM-5500K, cần kiểm tra thẻ từ đã cấp, mã số và tình trạng chìa cơ vật lý. Số lượng tối đa của từng phương thức chưa có trong dữ kiện được cấp cho các model này, nên không nêu con số cụ thể; cần đọc trong hướng dẫn đúng model và biến thể.
Tách Bluetooth khỏi Wi-Fi và điều khiển từ xa
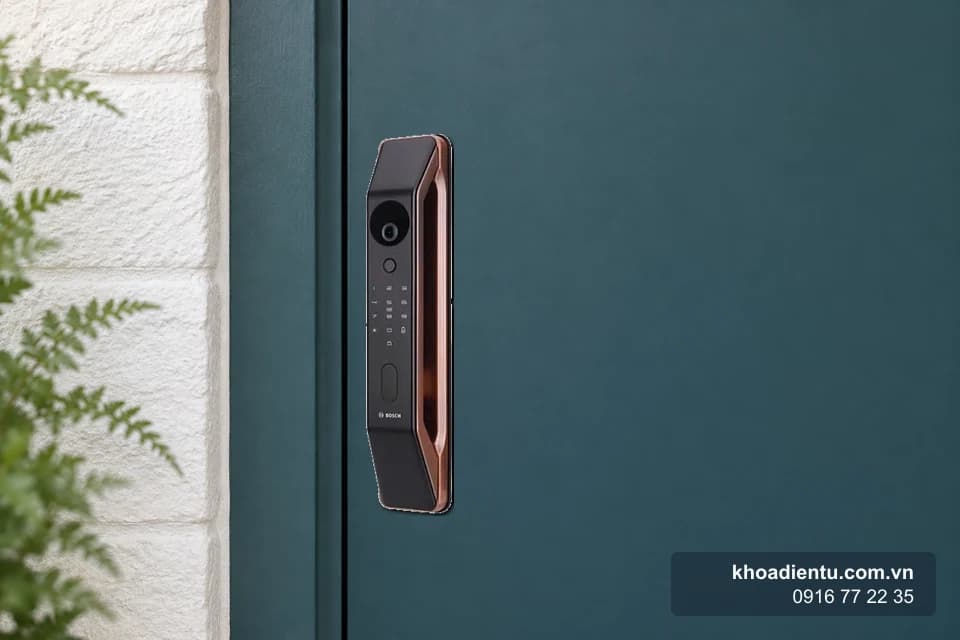
Bluetooth là kết nối cự ly gần giữa điện thoại và khóa; nó không phải đường điều khiển từ xa. Mở từ xa, xem trạng thái, xem nhật ký và nhận cảnh báo là các chức năng riêng, phụ thuộc thiết bị trung gian, mạng và quyền tài khoản. Có ứng dụng trên điện thoại không chứng minh khóa mở được từ xa; có Wi-Fi cũng không đủ để kết luận có lệnh rút chốt trực tiếp qua internet. Một số dòng như Khóa cửa Bosch dùng thẻ từ và Bluetooth, nên vẫn phải đọc đúng hồ sơ model đang lắp để biết chức năng nào tồn tại và kết nối nào cần phụ kiện riêng.
Khóa Cửa Vân Tay Eda Lock E7 ghi vân tay, thẻ IC, mã số, Bluetooth, và mở từ xa qua Wi-Fi với Gateway G2 mua thêm. Đây là ví dụ rõ cho việc tách lớp: điều khiển từ xa phụ thuộc một phụ kiện riêng, không nằm sẵn trong thân khóa. Hồ sơ này không xác nhận Gateway G2 hỗ trợ nhiều quản trị viên cùng lúc, cũng không mô tả việc ghép lại Gateway sang tài khoản mới sau khi chuyển quyền. Hai điểm đó phải kiểm tra trên thiết bị thật trước khi bàn giao.
Một nguyên tắc vận hành cần giữ khi chuyển quyền: lệnh gửi thành công khác với khóa đã thực thi. Ứng dụng có thể xử lý lệnh bất đồng bộ, phản hồi chấp nhận lệnh không đồng nghĩa chốt đã rút. Khi nghiệm thu, cần đối chiếu trạng thái kết quả, không chỉ nhìn thông báo gửi đi. Tương tự, cảnh báo cửa mở cần cảm biến đã ghép và cấu hình bật cảnh báo theo thiết bị; nhật ký chốt không thay thế được trạng thái vật lý của cánh cửa.
Kiểm tra chìa cơ, reset và nghiệm thu bàn giao theo ba nhóm
Chìa cơ dự phòng là phương thức mở độc lập với ứng dụng và điện tử. Sau mỗi lần bàn giao, cần thử chìa cơ trên khóa thật, đúng model và biến thể, vì đây là đường lui khi tài khoản hoặc kết nối gặp sự cố. Với Solity GM-5500K, chìa cơ nằm trong danh sách phương thức mở được ghi; với các model khác, cần đối chiếu hồ sơ đúng model trước khi kết luận có hay không.
Nút reset và phạm vi dữ liệu bị xóa khi reset chưa có trong dữ kiện của Eda Lock E7 hay các model Solity được nêu. Chỉ thực hiện reset theo hướng dẫn đúng model và biến thể, sau khi đã ghi lại danh sách thành viên và phương thức xác thực, vì reset có thể xóa cấu hình không khôi phục được. Không suy đoán vị trí nút hoặc nội dung bị xóa từ model khác.
Việc nghiệm thu nên tách thành ba nhóm độc lập để tránh bỏ sót. Nhóm quyền tài khoản: ai là chủ sở hữu, ai có quyền quản trị, ai chỉ mở cửa. Nhóm phương thức xác thực: vân tay, mã số, thẻ từ còn hiệu lực đúng người, đúng số lượng. Nhóm kết nối: Bluetooth hoạt động ở cự ly gần, Gateway hoặc thiết bị trung gian (nếu có) đã ghép đúng tài khoản, chức năng từ xa trả về trạng thái kết quả chứ không chỉ thông báo gửi lệnh. Mỗi nhóm ghi kết quả riêng; không gộp thành một lần thử mở cửa duy nhất.
Dữ kiện chưa đủ để khẳng định khi bàn giao
Các điểm sau cần xác minh trên thiết bị và tài liệu đúng model trước khi đưa vào quy trình chính thức: quy trình chuyển quyền theo từng hãng và phiên bản ứng dụng; mô hình phân cấp Owner/Admin/Member có tồn tại hay không; khả năng hỗ trợ nhiều quản trị viên cùng lúc; số lượng vân tay, mã số, thẻ tối đa; vị trí nút reset và dữ liệu bị xóa khi reset; khả năng xem nhật ký trước thời điểm chuyển quyền; khả năng ghép lại Gateway sang tài khoản mới. Không có sản phẩm nào trong dữ kiện được cấp minh họa đầy đủ toàn bộ quy trình chuyển quyền ứng dụng, nên bài này chỉ nêu điều kiện kiểm tra, không mô tả thao tác cụ thể cho từng bước.
Checklist đo kiểm ngắn trước khi kết thúc bàn giao
- Ghi lại cấp quyền của từng thành viên trong ứng dụng, đúng phiên bản đang cài.
- Đối chiếu danh sách vân tay, mã số, thẻ từ, chìa cơ còn hiệu lực với đúng model khóa.
- Thử mở bằng từng phương thức xác thực độc lập, không gộp chung một lần thử.
- Kiểm tra Bluetooth ở cự ly gần và chức năng từ xa (nếu có) trả về trạng thái kết quả, không chỉ thông báo gửi lệnh.
- Xác nhận thiết bị trung gian như Gateway đã ghép đúng tài khoản mới, nếu khóa cần phụ kiện này để điều khiển từ xa.
- Thử chìa cơ dự phòng trên khóa thật sau khi hoàn tất các bước trên.
- Ghi rõ các điểm chưa xác minh (số lượng tối đa, vị trí reset, phạm vi dữ liệu bị xóa) và hẹn kiểm tra lại theo hướng dẫn đúng model.