Phân biệt mã mở cửa và mật khẩu tài khoản đám mây khi dùng khóa thông minh
Mục lục bài viết
Phân biệt mã mở cửa và mật khẩu tài khoản đám mây khi dùng khóa thông minh
Khi lắp một chiếc khóa thông minh cho gia đình, nhiều người dồn hết sự chú ý vào việc cài đặt khuôn mặt, vân tay hay mã số mở cửa mà quên mất một lớp bảo vệ thứ hai nằm ở ứng dụng điện thoại. Đây là điểm dễ gây hiểu lầm: mã dùng để mở cửa và mật khẩu dùng để đăng nhập tài khoản quản trị là hai thứ hoàn toàn khác nhau, bảo vệ hai phạm vi khác nhau. Nhầm lẫn giữa chúng có thể dẫn tới chia sẻ nhầm thông tin, để lộ quyền quản trị, hoặc tưởng rằng đổi mật khẩu ứng dụng đã đủ để vô hiệu hóa một mã mở cửa đã lỡ tiết lộ. Bài viết này tách bạch hai khái niệm, chỉ ra ranh giới quyền hạn của từng loại và gợi ý cách quản lý an toàn hơn.
Mã mở cửa là gì và ai được dùng
Mã mở cửa là chuỗi số hoặc ký tự nhập trực tiếp trên bàn phím của khóa để điều khiển chốt. Người dùng phổ thông, khách tới chơi, nhân viên giúp việc hay người giao hàng đều có thể được cấp một mã để vào nhà trong một khoảng thời gian nhất định. Về nguyên lý chung, một số dòng khóa hỗ trợ mã ảo bằng cách cho phép thêm chữ số đệm trước hoặc sau mã thật, qua đó giảm nguy cơ lộ chuỗi mã khi bị người khác đứng gần quan sát. Tuy nhiên đây chỉ là kỹ thuật che mắt, không phải mã hóa tuyệt đối và không thay thế được thói quen bảo mật chuỗi mã.
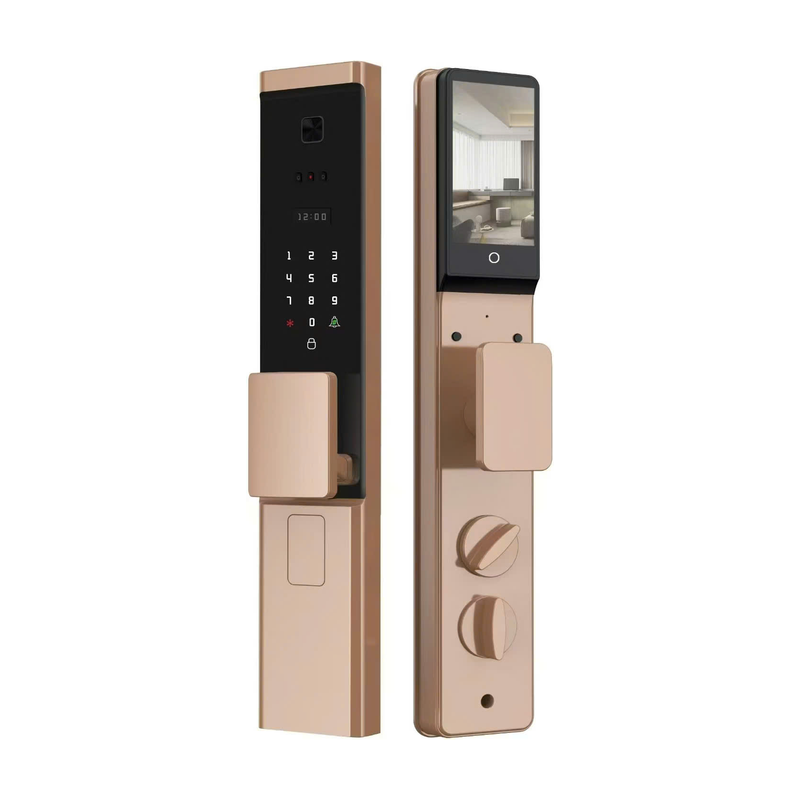
Một số dòng khóa cho phép tạo mã tạm thời, có hạn dùng theo thời gian hoặc dùng một lần. Cơ chế này tiện cho khách thuê ngắn hạn, nhân viên thời vụ hoặc người thân tới ở vài ngày. Điều cần nhớ là mỗi model có giới hạn khác nhau về độ dài mã, số lượng mã được tạo và cách hủy mã. Với Khóa cửa Eda Lock E10, hồ sơ sản phẩm ghi nhận khả năng mở bằng mã số bên cạnh khuôn mặt, vân tay, thẻ và chìa cơ; sản phẩm cũng được mô tả có kết nối Wi-Fi. Tuy nhiên hồ sơ chưa nêu con số cụ thể về độ dài mã, số mã tối đa hay quy trình cấp/hủy mã, nên người dùng cần đọc hướng dẫn chính hãng trước khi thiết lập. Việc có Wi-Fi không tự động xác nhận mọi thao tác quản lý mã đều thực hiện được từ xa.
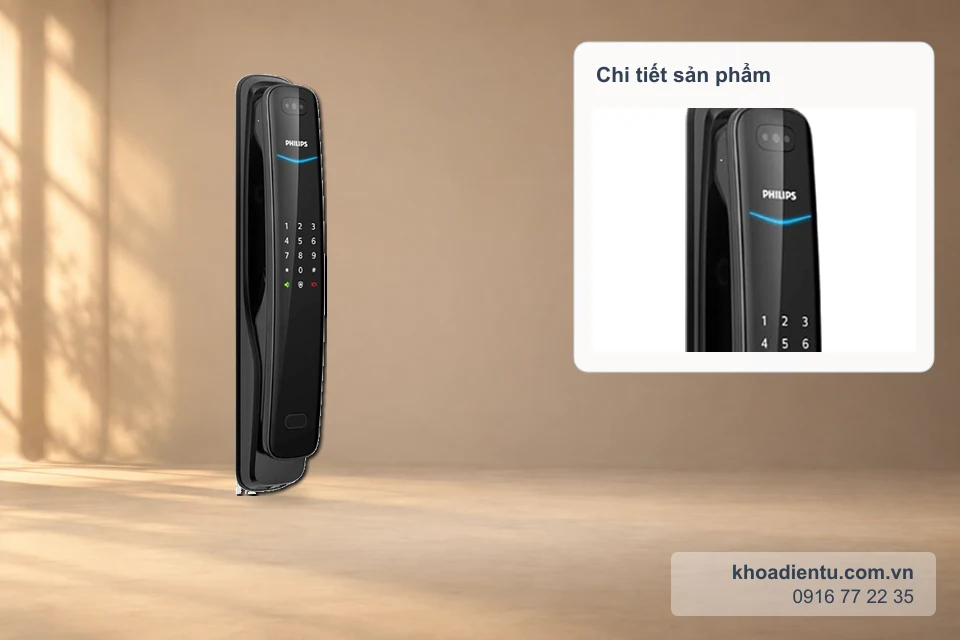
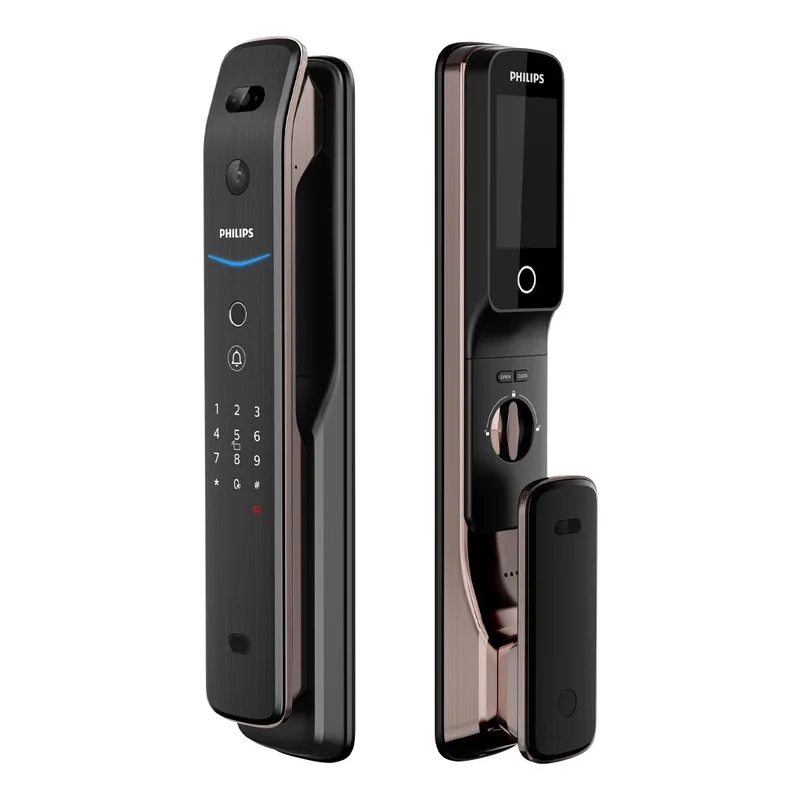
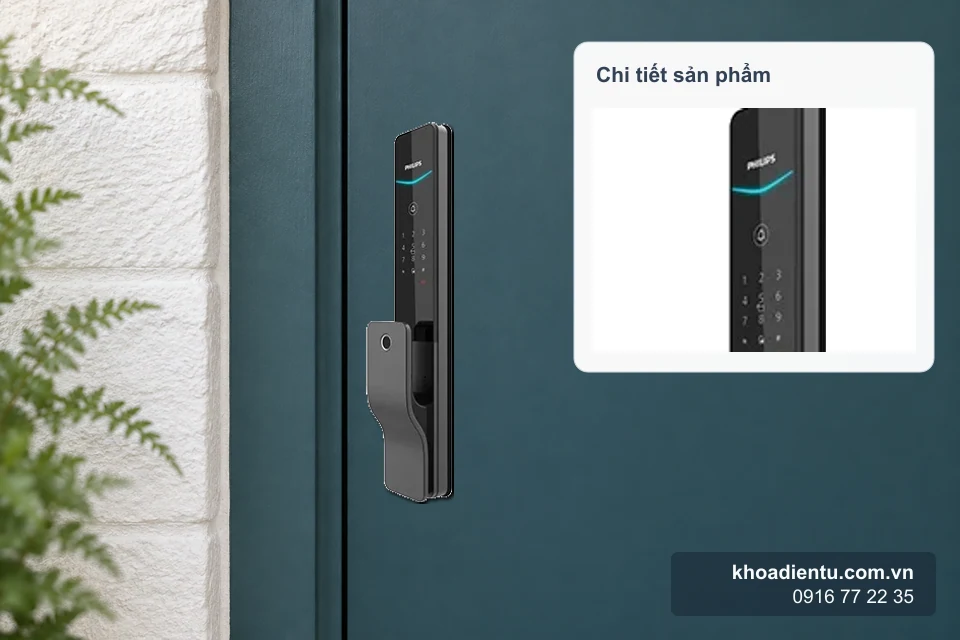
Tương tự, Khóa cửa Philips DDL702-8HWS được mô tả hỗ trợ mã PIN cùng nhận diện khuôn mặt 3D, vân tay và chìa cơ; hồ sơ ghi sản phẩm có Wi-Fi tích hợp và quản lý nhật ký, mã PIN tạm thời qua Philips EasyKey, nhưng chưa phân định rõ thao tác cấp hay hủy mã PIN được thực hiện hoàn toàn từ xa hay cần thao tác gần khóa. Cùng nhóm khóa khuôn mặt Philips, mẫu Khóa cửa Philips DDL709-FVP-7HWS cũng được ghi nhận có phương thức mở bằng mã số bên cạnh khuôn mặt, vân tay, thẻ từ và chìa cơ dự phòng, song hồ sơ chưa nêu chi tiết về cách quản lý hay giới hạn của mã. Người dùng nên đối chiếu hướng dẫn của đúng model trước khi tin rằng mọi thao tác quản lý mã đều chạy được qua Internet. Bàn phím cảm ứng trên khóa và màn hình hiển thị (nếu có) là hai bộ phận khác nhau, không nên đánh đồng.
Mật khẩu tài khoản đám mây bảo vệ điều gì
Mật khẩu tài khoản đám mây là lớp bảo vệ cho tài khoản quản trị mà bạn dùng để đăng nhập ứng dụng di động của hãng khóa. Nó không nhập trên bàn phím khóa, không dùng để mở chốt, mà dùng để xác thực danh tính người quản trị khi truy cập ứng dụng. Với tài khoản này, người dùng có thể xem nhật ký mở cửa, cấp hoặc thu hồi quyền cho thành viên, cấu hình kết nối mạng và trong một số model có camera thì xem hình ảnh khách tới. Vì vậy mất mật khẩu tài khoản nguy hiểm hơn nhiều so với mất một mã mở cửa đơn lẻ: kẻ xấu có thể âm thầm theo dõi, thay đổi cấu hình hoặc xóa dấu vết truy cập.
Các dòng khóa cao cấp thường có ứng dụng riêng của hãng. Chẳng hạn một số model Philips được mô tả quản lý qua ứng dụng Philips EasyKey, còn các dòng khác dùng nền tảng khác nhau tùy hãng và thị trường. Tên ứng dụng, khả năng đồng bộ và quyền tài khoản là những dữ kiện phải kiểm tra riêng cho từng sản phẩm, không suy ra từ việc "có ứng dụng" là đủ mọi chức năng từ xa. Bản thân việc khóa được kết nối Wi-Fi hay cần một hub trung gian cũng ảnh hưởng đến những gì tài khoản đám mây làm được. Với cả Eda Lock E10 và Philips DDL702-8HWS, việc có Wi-Fi không đảm bảo mọi thao tác quản trị vẫn hoạt động khi mất kết nối Internet; cần kiểm tra hướng dẫn từng model.
Một số nền tảng ứng dụng cho phép bật xác thực hai lớp hoặc gửi cảnh báo đăng nhập lạ. Tuy nhiên, chính sách cụ thể như khóa tài khoản sau bao nhiêu lần sai, có hỗ trợ 2FA hay không, dữ liệu sinh trắc học được lưu cục bộ trên khóa hay đồng bộ lên đám mây đều cần đối chiếu với từng model và từng phiên bản ứng dụng. Bài viết không khẳng định các tính năng này có mặt trên mọi dòng khóa; người dùng nên kiểm tra trong phần cài đặt bảo mật của ứng dụng mình đang dùng trước khi tin tưởng hoàn toàn.
Hai lớp bảo vệ, hai phạm vi rủi ro khác nhau
Điểm cốt lõi cần phân biệt là phạm vi thiệt hại khi mỗi loại thông tin bị lộ. Nếu lộ mã mở cửa, người lạ có thể vào nhà trực tiếp bằng cách nhập mã tại cửa. Cách xử lý thường là xóa hoặc đổi mã đó trên khóa hoặc trong ứng dụng có quyền quản trị. Ngược lại, nếu lộ mật khẩu tài khoản, kẻ xấu có thể đăng nhập từ xa, xem lịch sử ra vào, thêm hoặc xóa người dùng, thay đổi cấu hình mạng, và với model có camera thì có thể quan sát hình ảnh khách. Hai sự cố này đòi hỏi hai cách xử lý khác nhau, và quan trọng hơn, một hành động không tự động khắc phục hành động còn lại.
Cụ thể, đổi mật khẩu tài khoản đám mây không làm thay đổi các mã mở cửa đã cài trên khóa. Ngược lại, xóa mã mở cửa trên khóa không đăng xuất các thiết bị đang đăng nhập tài khoản. Người dùng cần chủ động xử lý cả hai phía khi nghi ngờ lộ thông tin. Với dòng Eda Lock E10, việc cấp mã hay quản lý thành viên thường được thực hiện ở khóa và/hoặc trong ứng dụng ở mức quyền quản trị. Với dòng Philips DDL709-7HWS, hồ sơ chưa nêu bằng chứng về quy trình reset hay hành vi xóa liên kết tài khoản đám mây cụ thể, nên cần đọc hướng dẫn hãng trước khi thao tác.
Thói quen quản lý tách biệt hai loại thông tin
Nguyên tắc thực tế là chia sẻ đúng thứ cho đúng người. Với khách ghé thăm ngắn hoặc người giúp việc, nên dùng mã tạm thời có hạn chứ không đưa mật khẩu tài khoản. Mã mở cửa có thể thu hồi dễ dàng và giới hạn thời gian; mật khẩu tài khoản mở ra toàn bộ quyền quản trị và rất khó phát hiện nếu bị lạm dụng. Với mật khẩu tài khoản, nên dùng chuỗi dài, khác biệt với mật khẩu email hay mạng xã hội, bật xác thực hai lớp nếu ứng dụng hỗ trợ và không dùng chung với người khác. Chia sẻ tài khoản cho người thân nên được thay bằng chức năng thêm thành viên có quyền hạn giới hạn trong ứng dụng nếu model hỗ trợ.
Khi cài đặt khóa, nên kiểm tra ba mục riêng biệt. Thứ nhất là mã mở cửa: độ dài, số lượng, cách đổi và cách hủy. Thứ hai là tài khoản đám mây: ai đang có quyền quản trị, thiết bị nào đang đăng nhập, ứng dụng có hỗ trợ đăng xuất từ xa hay không. Thứ ba là dự phòng: chìa cơ hoặc phương thức xác thực khác để vẫn vào được khi quên mã và mất điện thoại. Việc kiểm tra định kỳ ba mục này quan trọng hơn việc cố nhớ nhiều mã cùng lúc. Với Philips DDL702-8HWS, hồ sơ ghi nguồn điện là pin kiềm AA, lắp tối đa 8 viên, cùng cảnh báo chống phá và cảnh báo cửa mở không đóng, nhưng cách quản lý tài khoản hay hành vi sau khi reset cần đối chiếu hướng dẫn model thay vì giả định.
Những giới hạn cần biết trước khi tin tưởng hoàn toàn
Thị trường khóa thông minh rất đa dạng, và không phải mọi tính năng được quảng cáo chung đều có mặt trên mọi model. Một số thiết bị cần cầu nối mạng để truy cập từ xa, một số khác tích hợp Wi-Fi trực tiếp; quyền tài khoản có thể giới hạn thao tác đọc nhật ký hay cấp mã. Vì vậy khi mua, người dùng nên yêu cầu nơi bán nêu rõ ba điều: cách đổi mã mở cửa, cách quản lý tài khoản đám mây và quy trình reset về cài đặt gốc. Việc hiểu rõ hai lớp bảo vệ này không chỉ giúp tránh thao tác nhầm mà còn đảm bảo khi có sự cố, người dùng biết cần xử lý phía nào trước.
Bài viết không đưa ra cam kết bảo mật tuyệt đối cho bất kỳ dòng khóa nào, bởi mọi hệ thống đều phụ thuộc vào cách cấu hình, chất lượng mật khẩu, thói quen chia sẻ và bản cập nhật phần mềm. Điều quan trọng là phân biệt rõ mã mở cửa và mật khẩu tài khoản đám mây, quản lý mỗi loại theo đúng phạm vi rủi ro của nó, và đọc hướng dẫn chính hãng của model đang dùng trước khi thay đổi cấu hình quan trọng.
Kết luận
Mã mở cửa bảo vệ cánh cửa và được chia sẻ có kiểm soát cho người ra vào; mật khẩu tài khoản đám mây bảo vệ toàn bộ hệ thống quản trị và chỉ nên nằm trong tay người chịu trách nhiệm. Hai lớp này độc lập nhau, nên khi nghi ngờ lộ thông tin, cần kiểm tra và xử lý riêng từng phía. Hiểu đúng ranh giới này giúp việc dùng khóa thông minh an toàn và bớt rắc rối hơn trong sinh hoạt hằng ngày.