Rủi ro khi dùng chung tài khoản khóa thông minh và cách quản lý truy cập an toàn
Mục lục bài viết
Rủi ro khi dùng chung tài khoản khóa thông minh và cách quản lý truy cập an toàn
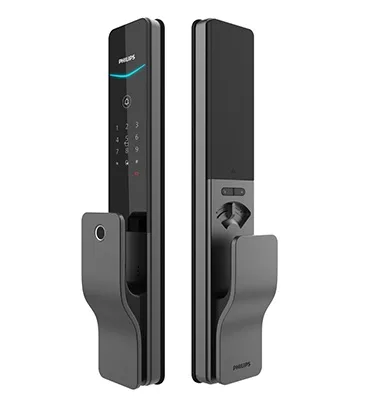
Nhiều gia đình trang bị khóa điện tử rồi nhanh chóng rơi vào một thói quen tiện lợi nhưng tiềm ẩn nhiều rủi ro: cả nhà dùng chung một tài khoản ứng dụng để mở cửa, xem lịch sử ra vào hoặc cấp quyền cho người giúp việc, thợ sửa chữa. Một tài khoản chung nghe có vẻ đơn giản, nhưng khi có người rời khỏi nhà, thay đổi vai trò hoặc bán lại căn hộ, việc thu hồi quyền truy cập trở nên rối rắm. Với một mẫu như Khóa cửa Philips DDL801-5HBS, hồ sơ sản phẩm cho biết khóa mở bằng vân tay, mã số, thẻ từ, chìa cơ dự phòng và ứng dụng di động qua Gateway, lưu tối đa 100 vân tay. Chính vì nhiều người có thể cùng nắm quyền mở cửa qua một tài khoản, câu hỏi đặt ra không chỉ là "khóa có an toàn không" mà còn là "ai đang thực sự giữ quyền kiểm soát ngôi nhà".
Vì sao dùng chung tài khoản lại là vấn đề?
Dùng chung tài khoản nghĩa là nhiều người cùng đăng nhập vào một danh tính quản trị. Mọi thao tác thêm vân tay, xóa thẻ, đổi mã hay xem lịch sử đều diễn ra dưới cùng một tên. Khi mọi thứ suôn sẻ thì không ai để ý. Nhưng khi có sự cố — mất thẻ, người thuê trả phòng, người giúp việc nghỉ việc — bạn không thể biết chắc ai đã làm gì, và cũng không thể thu hồi quyền của riêng một người mà không ảnh hưởng đến những người còn lại.
Điểm cần phân biệt rõ: một thiết bị Philips DDL801-5HBS có hỗ trợ ứng dụng di động qua Gateway, nhưng điều đó không đồng nghĩa mọi chức năng từ xa đều hoạt động giống nhau trong mọi điều kiện. Theo nguyên lý chung, khả năng điều khiển từ xa, nhận thông báo hay xem nhật ký phụ thuộc vào việc khóa có kết nối qua gateway hay không, điện thoại có mạng, ứng dụng đúng phiên bản và quyền thông báo đã bật. Có ứng dụng không chứng minh khóa tự động làm được mọi việc mà người dùng tưởng tượng.
Rủi ro mất kiểm soát khi bàn giao nhà hoặc đổi người thuê
Đây là tình huống nguy hiểm nhất và cũng phổ biến nhất. Chủ nhà cho thuê căn hộ có lắp Khóa cửa Philips 9300, người thuê cài vân tay và đăng nhập ứng dụng bằng tài khoản do chủ tạo. Khi hết hợp đồng, nếu chỉ xóa vân tay trên khóa mà không gỡ thiết bị khỏi tài khoản đám mây, người thuê cũ vẫn có thể còn phiên đăng nhập, vẫn nhận được thông báo hoặc xem được lịch sử nếu quyền tài khoản chưa bị thu hồi.
Nguyên tắc xử lý cần nhớ: xóa một phương thức mở bằng phần cứng không đồng nghĩa đã cắt quyền truy cập số. Một quy trình bàn giao tương đối đầy đủ gồm các bước: thu hồi toàn bộ thẻ, chìa và vân tay khỏi khóa; thay đổi mã quản trị và mọi mã người dùng; gỡ thiết bị khỏi tài khoản ứng dụng theo hướng dẫn của hãng; đăng ký lại quyền quản trị mới; và thử mở cửa bằng chính quyền mới đó trước khi bàn giao. Riêng việc reset phần cứng có thể chưa đồng bộ với dữ liệu trên đám mây, nên cần kiểm tra cả hai phía. Các bước nút bấm cụ thể khác nhau theo từng dòng sản phẩm, vì vậy nên tham khảo hướng dẫn đi kèm hoặc trang hỗ trợ của hãng thay vì làm theo trí nhớ.
Phân quyền quản trị và thành viên: đâu là giới hạn dữ kiện?
Về nguyên tắc, các thao tác nhạy cảm như thêm hoặc xóa vân tay, thẻ từ, thay đổi mã nên do tài khoản quản trị thực hiện, và sau khi xóa cần kiểm tra lại danh sách người dùng để chắc chắn quyền đã được gỡ. Đây là lý do vì sao chia sẻ mật khẩu quản trị cho nhiều người là thói quen cần bỏ. Nếu khóa hỗ trợ tính năng mời thành viên hoặc cấp quyền tạm thời, nên dùng đúng tính năng đó thay vì đưa thông tin đăng nhập quản trị cho người khác.
Tuy nhiên, cần thẳng thắn về giới hạn dữ kiện. Hồ sơ của các mẫu như Philips Alpha-5HWS hay DDL801-5HBS chưa công bố số lượng người dùng tối đa, số cấp quyền chi tiết hay cách đánh số thành viên. Với DDL801-5HBS, hồ sơ chỉ nêu tối đa 100 vân tay; đó là dung lượng sinh trắc học, không phải số tài khoản quản trị. Vì vậy không nên khẳng định một mẫu cụ thể có bao nhiêu "quản trị viên" hay phân quyền đến mức nào khi chưa có tài liệu chính xác cho đúng model.
Nhiều cách mở không đồng nghĩa với xác thực kép
Một hiểu lầm phổ biến: khóa có vân tay, mã số, thẻ từ và ứng dụng thì được cho là "bảo mật hai lớp". Thực tế, có nhiều phương thức mở chỉ có nghĩa người dùng chọn một trong số đó để vào nhà, chứ không bắt buộc dùng hai phương thức cùng lúc. Theo nguyên lý chung được ghi nhận trong tài liệu tham khảo, một số dòng khóa có chế độ kiểm tra kết hợp danh tính, nhưng đây là chế độ riêng do hãng mô tả cho từng sản phẩm, không phải đặc điểm mặc định của mọi khóa nhiều phương thức.
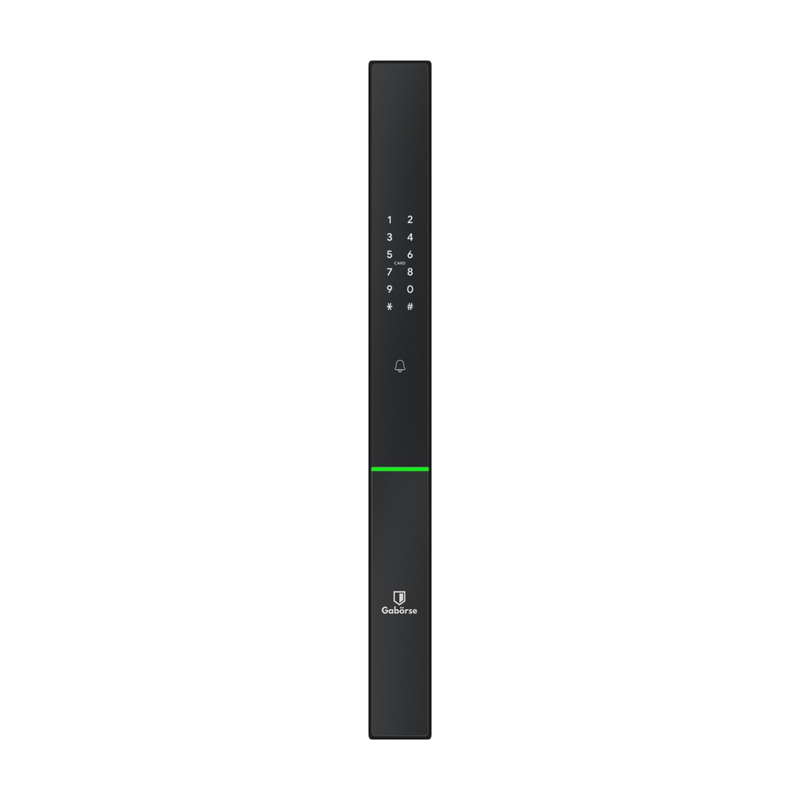
Ví dụ, hồ sơ DDL801-5HBS liệt kê vân tay, mã số, thẻ từ, chìa cơ và ứng dụng qua Gateway; hồ sơ Gabörse GE-107AP-EU nêu các chế độ an toàn như mã số ảo, khóa trẻ em, khóa trái, cảnh báo tác động và cửa bị phá. Nhưng không có bằng chứng trong dữ kiện được cấp rằng các mẫu này bắt buộc xác thực hai yếu tố. Vì vậy, khi tư vấn hay lựa chọn, nên hỏi rõ hãng hoặc đại lý về chế độ kết hợp cụ thể thay vì mặc định rằng "có nhiều cách mở là đã an toàn gấp đôi".
Phụ thuộc ứng dụng, gateway và điều kiện mạng
Một rủi ro ít được chú ý là niềm tin quá mức vào ứng dụng. Hồ sơ cho thấy DDL801-5HBS cần Gateway để dùng ứng dụng; Gabörse GE-107AP-EU cần mua thêm module Wi-Fi GE-008 nếu muốn điều khiển từ xa; DDL610-5HBS kết nối từ xa qua gateway tương thích. Điều này có nghĩa nếu gateway mất điện, mất mạng hoặc ứng dụng gặp sự cố, các chức năng từ xa có thể không dùng được dù khóa vẫn hoạt động bình thường bằng vân tay hay mã số tại cửa.
Cũng cần phân biệt giữa việc lệnh được gửi đi và việc khóa thực sự đã thực thi. Theo nguyên lý chung, phản hồi "đã nhận lệnh" không đồng nghĩa cơ cấu khóa đã chốt hay mở xong; người dùng nên kiểm tra trạng thái kết quả thay vì tin tuyệt đối vào thông báo. Tương tự, nhật ký sự kiện là bản ghi thao tác, không phải bằng chứng chắc chắn ai đã đi qua cửa. Hồ sơ hiện tại cũng chưa nêu tên ứng dụng chính thức, phiên bản tối thiểu, băng tần Wi-Fi hay thời gian lưu nhật ký trên đám mây cho từng mẫu, nên đây là những điểm cần xác minh trực tiếp với nhà phân phối.
Vậy nên quản lý truy cập thế nào cho an toàn?
Giải pháp cốt lõi không nằm ở một mẫu khóa cụ thể mà ở cách tổ chức quyền truy cập. Thay vì chia sẻ một tài khoản, mỗi người trưởng thành trong nhà nên có tài khoản hoặc quyền thành viên riêng nếu khóa hỗ trợ; người giúp việc, thợ sửa chữa nên được cấp quyền tạm thời và thu hồi ngay khi công việc kết thúc. Với nhà cho thuê, cần lập một danh sách kiểm tra bàn giao gồm: thu hồi thẻ/chìa/vân tay, đổi mã, gỡ thiết bị khỏi tài khoản, đăng ký quyền quản trị mới, cập nhật thông tin liên hệ nhận cảnh báo và thử mở cửa bằng quyền mới. Cuối cùng, nên đọc kỹ hướng dẫn của đúng dòng khóa đang dùng để biết chính xác thao tác và giới hạn của model đó.
Kết luận
Dùng chung tài khoản khóa thông minh là thói quen tiện nhưng tạo ra lỗ hổng quyền truy cập khó kiểm soát, đặc biệt khi bàn giao nhà hoặc thay đổi người sử dụng. Một chiếc khóa hiện đại với nhiều phương thức mở vẫn cần được quản lý bằng tài khoản riêng, quyền tạm thời và quy trình thu hồi rõ ràng. Hãy xem khóa điện tử là một hệ thống gồm cả phần cứng lẫn tài khoản số, và kiểm soát cả hai phía thay vì chỉ tin vào cảm giác "đã có khóa xịn là yên tâm".