Vì sao không nên dùng chung mã quản trị cho mọi căn hộ
Mục lục bài viết
Vì sao không nên dùng chung mã quản trị cho mọi căn hộ
Trong một tòa nhà cho thuê, khu homestay hay dãy căn hộ dịch vụ, người vận hành thường có tâm lý "cho nhanh": đặt một mã quản trị duy nhất rồi dùng cho tất cả các cửa. Cách làm này tiết kiệm vài phút cấu hình ban đầu nhưng lại tạo ra một điểm yếu kéo dài suốt vòng đời vận hành. Mã quản trị trên khóa điện tử không giống mật khẩu Wi-Fi — nó là chìa khóa để thay đổi cấu hình thiết bị, thêm hoặc xóa người dùng, và trong nhiều trường hợp là điều kiện để cấp quyền cho ứng dụng điện thoại. Khi một mã dùng chung cho nhiều căn, bạn mất khả năng truy vết ai đã thay đổi cài đặt của căn nào, đồng thời tạo ra đường truy cập chéo giữa các đơn vị mà chủ nhà không hề mong muốn.
Bài viết này phân tích lý do nên tách quyền quản trị theo từng căn, cách bố trí mã trên một số mẫu khóa đang có trên thị trường, và checklist bàn giao – thu hồi quyền khi đổi khách thuê hoặc chuyển nhượng thiết bị. Nội dung dựa trên hồ sơ sản phẩm và tài liệu kỹ thuật nội bộ; những điểm chưa có dữ kiện xác minh sẽ được ghi rõ giới hạn thay vì suy đoán.
Mã quản trị trên khóa điện tử thực chất kiểm soát điều gì?
Trên hầu hết khóa điện tử, hệ thống người dùng chia thành nhiều tầng: mã chủ (quản trị), mã thành viên và đôi khi cả mã một lần cho khách vãng lai. Tầng quản trị là tầng có quyền thêm, xóa vân tay, thẻ, mã số của người khác; đổi các thiết lập an toàn; và trên những model có ứng dụng, đây cũng là tầng quyết định ai được ghép điện thoại vào khóa. Nói cách khác, ai giữ mã quản trị thì người đó điều khiển được danh sách người được ra vào — chứ không chỉ đơn thuần là người mở được cửa.
Chính vì vậy, dùng chung một mã quản trị cho nhiều căn tạo ra hai hệ quả. Thứ nhất, nhật ký thao tác (nếu model có ghi lịch sử) sẽ không còn phân biệt được ai đã thêm một vân tay mới vào căn nào. Thứ hai, khi cần thu hồi quyền của một người — ví dụ khách thuê trả phòng — bạn buộc phải đổi mã quản trị cho toàn bộ hệ thống, kéo theo việc cấu hình lại mọi căn. Đây là lý do vận hành quan trọng hơn cả yếu tố kỹ thuật thuần túy.
Cần lưu ý một giới hạn: không phải model khóa nào cũng cho phép tạo nhiều tài khoản quản trị phân cấp. Có mẫu chỉ có một mã chủ duy nhất, có mẫu cho phép nhiều người dùng quản trị độc lập. Người vận hành nên đối chiếu hồ sơ từng model trước khi lên phương án phân quyền, thay vì giả định mọi thiết bị đều giống nhau.
Ví dụ trên Gabörse GE-107AP-EU: mã chủ quyết định quyền Bluetooth
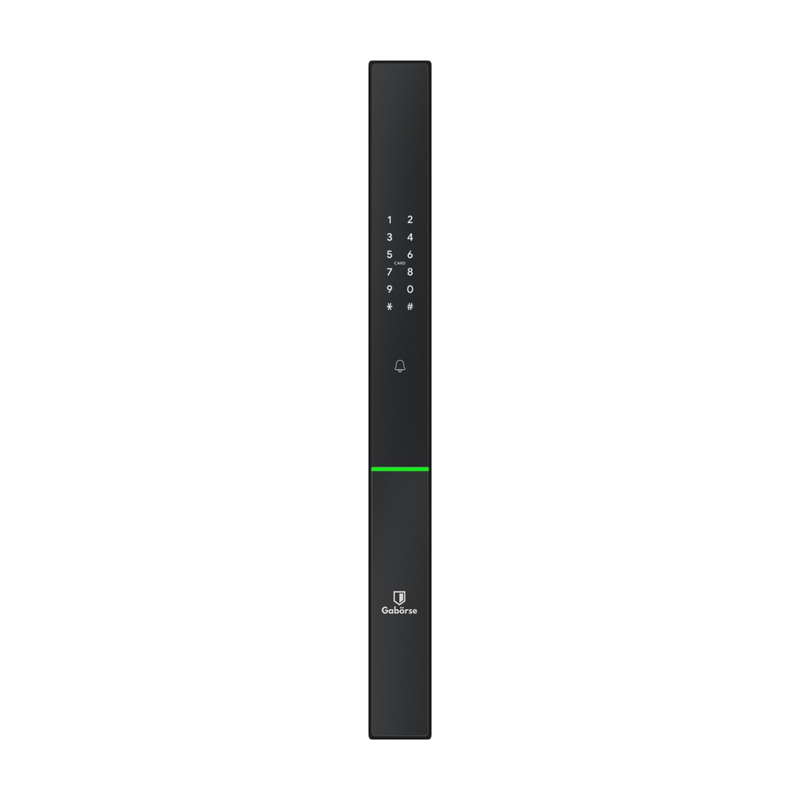
Một mẫu khóa phù hợp để minh họa là Gabörse GE-107AP-EU. Theo hồ sơ sản phẩm, thiết bị mở bằng vân tay, thẻ IC, mã số, chìa cơ và ứng dụng Bluetooth; bộ nhớ công bố gồm 200 vân tay, 200 thẻ và 150 mã số. Model này dùng 4 pin AA, có cổng Type-C cấp nguồn khẩn cấp, thân khóa hợp kim nhôm A7075, kích thước 40 × 430 × 52 mm và cấp bảo vệ được hãng công bố là IP66. Về an toàn, hồ sơ nêu chế độ mã số ảo, khóa trẻ em, khóa trái, cảnh báo tác động và cảnh báo cửa bị phá, cùng cơ chế báo động và tạm khóa sau 5 lần nhập sai liên tiếp.
Điểm đáng chú ý với người vận hành nhiều căn là phần ứng dụng Bluetooth. Hồ sơ ghi ứng dụng hỗ trợ xem lịch sử, quản lý thành viên, lịch truy cập, trạng thái cửa và pin, đồng thời chia sẻ tối đa 5 điều khiển. Điều này có nghĩa mã quản trị không chỉ là mã mở cửa dự phòng — nó là điều kiện để ghép điện thoại vào khóa và cấp quyền cho người khác dùng ứng dụng. Nếu cùng một mã quản trị được dùng cho nhiều căn, người quản lý căn A có thể ghép ứng dụng vào khóa căn B mà chủ nhà không kiểm soát được. Với mô hình cho thuê, đây là lỗ hổng vận hành chứ không phải lỗi kỹ thuật.
Một điểm cần tách bạch: hồ sơ nêu Wi-Fi/nhà thông minh cần mua thêm module Wi-Fi, và điều khiển từ xa là tùy chọn. Có ứng dụng Bluetooth không đồng nghĩa mọi chức năng đều chạy từ xa qua Internet. Khi lập phương án phân quyền, người vận hành cần xác định rõ chức năng nào chạy qua Bluetooth tại chỗ, chức năng nào cần module bổ sung, thay vì giả định mọi thao tác quản trị đều thực hiện được từ xa.
Đối chiếu với Khóa cửa Eda Lock S600 cho cửa kính
Không phải căn hộ nào cũng dùng cửa gỗ hay cửa nhôm. Khu văn phòng, phòng họp, khu vực kính cường lực thường cần loại khóa khác. Khóa cửa Eda Lock S600 là ví dụ cho nhóm này: hồ sơ ghi thiết bị dành cho cửa kính cường lực dày 10–12 mm, lắp kẹp không cần khoét kính, mở bằng vân tay bán dẫn, thẻ IC 13,56 MHz, mã số, chìa cơ và Bluetooth; Wi-Fi/điều khiển là phần mở rộng. Bộ nhớ công bố 100 người dùng gồm vân tay, thẻ và mã. Nguồn điện là 4 pin AA, mỗi pin 1,5 V, có cảnh báo pin yếu.
Với cửa kính dùng chung, rủi ro chia sẻ mã quản trị còn rõ hơn: một mã dùng cho nhiều phòng kính khiến việc thu hồi quyền của nhân sự nghỉ việc trở nên khó kiểm soát. Quy trình chuyển nhượng hoặc thanh lý thiết bị cũng cần quyền quản trị riêng của từng bộ để xóa dữ liệu người dùng cũ trước khi bàn giao cho đơn vị khác. Hồ sơ hiện tại chưa xác minh chi tiết quy trình reset tài khoản đám mây cho từng model, nên bước này cần thực hiện theo hướng dẫn của hãng tại thời điểm lắp đặt.
Khi hệ thống xác thực phức tạp hơn: Sharp S5-FV
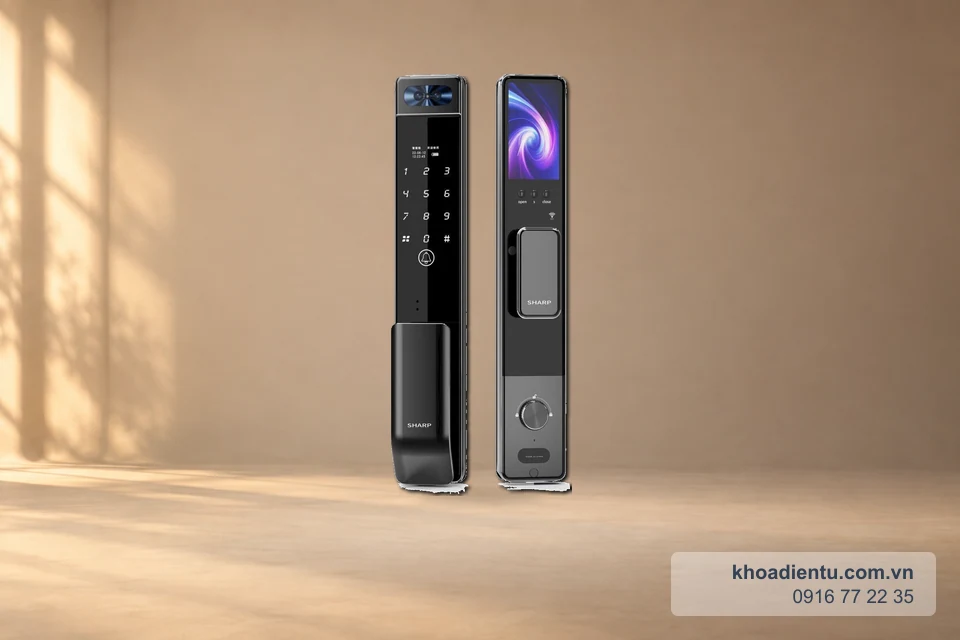
Ở phân khúc nhiều phương thức xác thực hơn, Khóa cửa Sharp S5-FV là một ví dụ đáng tham chiếu. Theo hồ sơ, model này kết hợp khuôn mặt 3D, tĩnh mạch lòng bàn tay, vân tay, mã số, thẻ từ, chìa cơ và ứng dụng điện thoại; bộ nhớ công bố 50 khuôn mặt và 50 tĩnh mạch lòng bàn tay. Máy có màn hình LCD 4,5 inch phía trong cửa, camera góc rộng, đàm thoại video hai chiều từ xa qua app, tính năng cảnh báo trước cửa và tự động chụp hình/quay video theo catalogue. Điều kiện lắp đặt ghi rõ: cửa dày trên 30 mm, đố cửa tối thiểu 80 mm, cần khảo sát trước khi lắp.
Với thiết bị đa sinh trắc như Sharp S5-FV, dữ liệu sinh trắc nhạy cảm hơn nhiều so với một mã số đơn thuần. Chia sẻ mã quản trị giữa các căn không chỉ mở đường truy cập cấu hình mà còn liên quan đến quyền quản lý dữ liệu khuôn mặt, tĩnh mạch và lịch sử ra vào. Nguyên tắc vận hành nên là mỗi căn một mã quản trị riêng, mỗi tài khoản ứng dụng riêng, và người phụ trách căn nào chỉ nắm quyền của căn đó. Cần lưu ý hồ sơ chưa xác minh số lượng tài khoản quản trị phụ hay phân cấp quyền chi tiết cho model này, nên không nên khẳng định trước về khả năng tạo nhiều tầng quản trị.
Checklist bàn giao và thu hồi quyền theo từng căn
Một quy trình bàn giao gọn gàng giúp giảm rủi ro về sau. Dưới đây là các bước nên thực hiện cho mỗi căn, áp dụng cho cả khóa cơ bản và khóa có ứng dụng:
- Đổi mã quản trị ngay khi nhận thiết bị: không giữ mã mặc định nếu hãng không công bố mã đó; khách thuê hoặc người nhận bàn giao nên tự đặt mã riêng cho căn của mình.
- Xóa dữ liệu người dùng cũ: vân tay, thẻ, mã số của người thuê trước cần được xóa sạch trước khi cấp quyền cho người mới. Số lượng và cách đánh số khác nhau theo model, nên thao tác trên đúng thiết bị đang vận hành.
- Gỡ thiết bị khỏi tài khoản đám mây (nếu có): với model dùng ứng dụng, cần gỡ đúng thiết bị khỏi tài khoản của người quản lý cũ. Bước này nên thực hiện theo hướng dẫn hãng tại thời điểm bàn giao.
- Thử lại bằng quyền mới: mở khóa, khóa, kiểm tra ứng dụng và các phương thức dự định dùng ngay trên thiết bị thật, trước khi đưa cửa vào sử dụng chung.
- Kiểm tra cơ cấu: với khóa tự động cần đủ khoảng trống hai phía cánh cửa; với khóa kính cần kiểm tra độ dày kính và vị trí kẹp. Nghiệm thu nên bao gồm kiểm tra tay nắm hồi vị, trục và dây kết nối.
Lưu ý an toàn khi vận hành nhiều căn
Ba nguyên tắc dưới đây giúp hạn chế sự cố phổ biến:
Không lưu mã quản trị thật trong ảnh, video hay bài đăng công khai. Ảnh chụp màn hình thiết lập khóa có thể vô tình lộ mã, và hình ảnh đó thường được chia sẻ lại trong nhóm chat nội bộ mà không ai để ý. Khi cần hướng dẫn nhân sự, hãy dùng tài khoản thử hoặc che phần mã.
Không dùng mã mặc định nếu hãng không công bố. Mỗi model có quy trình đặt mã khác nhau. In sẵn một mã mặc định "cho tiện" rồi phát cho nhiều căn là cách làm tạo ra lỗ hổng chung khó thu hồi.
Khuyến khích khách thuê tự đặt mã khi nhận nhà. Việc để người dùng cuối chủ động đặt mã quản trị giúp chủ nhà không phải lưu giữ mã của từng căn, đồng thời tách rõ trách nhiệm khi có sự cố.
Cần nhấn mạnh: việc đổi mã quản trị và tách quyền theo căn là biện pháp giảm rủi ro, không phải cam kết loại trừ mọi tình huống. An toàn của một hệ thống khóa phụ thuộc vào nhiều yếu tố khác như bảo mật tài khoản ứng dụng, chất lượng lắp đặt và ý thức người dùng.
Kết luận
Một mã quản trị dùng chung tưởng như đơn giản hóa vận hành nhưng lại khiến người chủ mất kiểm soát danh sách người ra vào, mất khả năng truy vết thay đổi và khó thu hồi quyền khi cần. Nguyên tắc dễ nhớ là "mỗi căn một mã quản trị, một tài khoản ứng dụng" — áp dụng cho mọi loại cửa, từ cửa nhôm, cửa gỗ, cửa thép đến cửa kính cường lực. Khi lắp đặt mới hoặc chuyển nhượng thiết bị, nên khảo sát kết cấu cửa, đối chiếu hồ sơ đúng model và cấu hình phân quyền theo từng đơn vị ngay từ đầu, thay vì sửa sau khi sự cố đã xảy ra.